http://www.la.lv/vairak-reorganize-neka-investe/
Autores: Indra Lazdiņa, Dace Skreija/”Lursoft”
Rīgas un Pierīgas uzņēmumos ārvalstnieki savas tiešās investīcijas iegulda daudz labprātāk nekā reģionos.
Lielākais kapitālists – “Latvijas balzams”
Starp 2014. gadā reģistrētiem uzņēmumiem pēc apmaksātā pamatkapitāla “TOP 5″ ierindojusies holdinga kompānija “Amber Beverage Group”, liecina “Lursoft” dati. Tās pamatkapitāls ir 104,54 milj eiro un dibinātājs un vienīgais īpašnieks ir Nīderlandē reģistrētā kompānija “S.P.I. Regional Business Unit B.V.”. Nīderlande arī nokļuvusi galvgalī starp valstīm, kuras veikušas apjomīgākās investīcijas Latvijas uzņēmumos. “Amber Beverage Group” izveidota šā gada oktobrī starptautiskajai alkoholisko dzērienu kompānijai “SPI Group”, kuras lielākais kapitāldaļu turētājs ir Krievijas uzņēmējs Jurijs Šeflers, apvienojot Baltijas uzņēmumus – AS “Latvijas balzams”, dzērienu izplatītājus “SPI Distribution Latvia”, “SPI Distribution Estonia” un “Bennet Distributors” Lietuvā, specializēto dzērienu veikalu ķēdi “Latvijas balzams veikali” Latvijā un “Darija” Lietuvā.
“Šāda holdinga izveide liecina, ka uzņēmumu grupai ir ilgtermiņa attīstības stratēģija Baltijas reģionā kopumā, līdz ar to sagaidāms, ka šī uzņēmumu grupa tuvākajos gados kļūs vēl ietekmīgāka un investoriem ir mērķis šajā tirgū savas pozīcijas nostiprināt un paplašināt,” uzskata “Lursoft” valdes locekle Daiga Kiopa. Līdz ar to nav pārsteigums, ka holdinga kompānijas padomē darbosies bijušais premjers un AS “Latvijas balzams” padomes priekšsēdētājs Aigars Kalvītis, bet valdē “Latvijas balzama” ģenerāldirektors Guntis Āboltiņš-Āboliņš.
Lielākā īpašnieku maiņa
Viskrasākās izmaiņas 2014. gadā (īpašnieku maiņa, ražošanas apturēšana utt.) notikušas ar Latvijas metālapstrādes flagmani – “Liepājas metalurgs”, par ko jau vēstījusi “Latvijas Avīze”. Tai skaitā šogad ar 16 milj. eiro pamatkapitālu reģistrēta jaundibinātā AS “KVV Liepājas metalurgs”, liecina “Lursoft” informācija. Uzņēmuma vienīgais valdes loceklis ir Igors Kovaļenko.
Jau ziņots, ka maksātnespējīgās AS “Liepājas metalurgs” ražotni par 107 milj. eiro piedāvājis iegādāties Ukrainas uzņēmums “KVV Group” un, ieguldot vēl 30 milj. eiro, solījis atjaunot uzņēmumā ražošanu. Šobrīd plānots, ka tas varētu notikt 2015. gada sākumā, nevis šogad, kā tika plānots iepriekš. “KVV Group” maksājumi par ražotni tiks sadalīti desmit gados – ar gada maksājumu deviņi miljoni eiro.
Krievu interese augsta
To, ka ārvalstnieki labprāt izvēlas ieguldīt galvaspilsētā un tās apkārtnē, vislabāk parāda fakts, ka no visiem Rīgā un Pierīgā reģistrētajiem uzņēmumiem ārvalstu tiešās investīcijas piesaistījuši vairāk nekā 14% uzņēmumu, kamēr pārējos reģionos šis rādītājs svārstās robežās no 3 līdz 4,5%, liecina “Lursoft” pētījums.
Tas izskaidro arī statistiku, ka pēc Rīgas lielākās investīcijas piesaistījis Babītes novads un Jelgava, bet lielākais investoru skaits fiksēts Jūrmalā un Mārupes novadā. Vērtējot 2014. gada statistiku par ārvalstu tiešajām investīcijām Latvijas uzņēmumos, jāsecina, ka šogad lielākais investoru skaits nācis no Krievijas. Kopumā 2014. gada nogalē Krievijas investori kā uzņēmumu dalībnieki ir reģistrēti 5572 Latvijas uzņēmumos. Krievijas investoru interese par uzņēmējdarbības reģistrēšanu un veikšanu Latvijā pēdējos gadus vērtējama kā samērā augsta.
Krievijas iedzīvotāju interese par ieguldījumu veikšanu Latvijas uzņēmumos bieži saistīta ar iespēju saņemt termiņuzturēšanās atļaujas, un dažkārt tiešā veidā uzņēmējdarbību mūsu valstī šie investori neveic. Apskatot nozares, kurās ieplūst Krievijas investoru līdzekļi, redzams, ka visbiežāk ieguldījumi veikti kravas pārvadājumu un tranzītpakalpojumu nodrošināšanas uzņēmumos, nekustamo īpašumu izīrēšanas jomā, bet visapjomīgākās investīcijas ieguldītas finanšu sektorā.
Paredzams, ka nākotnē Krievijas uzņēmēji pakāpeniski varētu izraudzīties citas prioritārās nozares, kurās veikt investīcijas, jo sakarā ar izmaiņām ģeopolitiskajā situācijā, Krievijas nestabilo ekonomisko stāvokli un šobrīd Krievijas realizēto monetāro politiku pragmatiskākie uzņēmēji raudzīsies uz risku samazināšanu, tādēļ uzsvari, visticamāk, biežāk varētu tikt likti uz lielākiem investīciju projektiem – piemēram, ražojošajos uzņēmumos, būvniecības projektos u. tml., skaidro D. Kiopa.
Piemēram, šogad jūnijā ar 3 tūkst. eiro pamatkapitālu reģistrēta SIA “Pobeda Confectionary”, kas Ventspilī plāno investēt 10 milj. eiro un radīt 60 jaunas darba vietas, lai izveidotu šokolādes produktu ražošanu. Investori ir Muravjovu ģimene no Krievijas, liecina “Lursoft” dati.
Paplašina ražotnes
Starp “TOP 5″ valstīm, kas investējušas Latvijā, ir arī Lietuva. Piemēram, šogad Latvijā ar 16,3 milj. eiro pamatkapitālu reģistrēta SIA “Global BOD Group”, kuras vadībā ir lietuvieši, bet uzņēmuma darbības veids nav norādīts. Sevi tā raksturo kā lielāko kompaktdisku ražotāju ne tikai Baltijas valstīs, bet arī vienu no modernākajām uzņēmumu grupām Centrāleiropā un Austrumeiropā.
Šā gada deviņos mēnešos kopumā 28 investori ir pieņēmuši lēmumu investēt Latvijā, no tiem 15 lēmuši par jaunu investīcijas projektu īstenošanu, bet 13 – par jau esošo projektu paplašināšanu. Projektiem pilnībā īstenojoties, investīcijas sagaidāmas 117,43 milj. eiro apmērā, radot 1100 jaunas darba vietas, kas ir vairāk nekā iepriekšējos gados, prognozē Latvijas Investīciju un attīstības aģentūra (LIAA).
Starp tiem ir, piemēram, norvēģu investori no SIA “Lanos”, kas jau darbojas Saldū un ražo kuģiem specializētas metāla durvis. Plānots investēt 0,5 milj. eiro un izveidot 100 jaunas darba vietas. Pērn uzņēmumā vidēji tika nodarbināti 47 strādājošie, apgrozījums veidoja 3,3 milj. eiro.
LIAA šogad izskatījis 192 potenciālos investīciju projektus, no tiem ap 22% saistīti ar metālapstrādes un elektronikas nozari, 12% no projektiem veido pakalpojumu centru projekti. Kopumā 56% no potenciālajiem investoriem, ar kuriem strādā LIAA, nāk no Eiropas valstīm. Visvairāk šobrīd Latviju vērtē potenciālie investori no Krievijas (10%), Zviedrijas (8%), ASV (8%).
“TOP 5″ valstis, no kurām nācis lielākais investoru skaits
Valsts Investoru skaits
Krievija 1274
Lietuva 623
Igaunija 387
Baltkrievija 340
Itālija 260
“TOP 5″ valstis, no kurām nākušas vislielākās investīcijas
Valsts Investīciju kopsumma (milj. EUR).
Nīderlande 150,11
Lietuva 96,78
Zviedrija 87,17
Lielbritānija 78,32
Krievija 59,51
“TOP 5″, kur uzņēmumu kapitālā ieguldītas lielākās ārvalstu investīcijas
Pilsēta/ novads Kopsumma (milj. EUR).
Rīga 567,58
Babītes novads 27,97
Jelgava 10,71
Dobeles novads 9,37
Siguldas novads 9,11
“TOP 5″, kur uzņēmumu kapitālā ieguldījuši visvairāk ārvalstu investoru
Pilsēta/ novads Investoru skaits
Rīga 3794
Jūrmala 133
Liepāja 78
Mārupes novads 77
Daugavpils 62
Avots: “Lursoft”


AUTORS:
BRUNO MARTUZĀNS
2013. gada 2. augustshttp://www.tvnet.lv/tehnologijas/internets/473792-ka_atklaja_imantas_hakeri_un_kas_vinam_draud_asv BRUNO MARTUZĀNS
Pašlaik, kad tiek plaši pārspriests ASV pieprasījums izdot tiesāšanai Denisu Čalovski, dēvētu par Imantas hakeri, kurš tiek apsūdzēts par dalību naudas izkrāpēju grupā, slēpjoties zem segvārda Miami, nebūs lieki pastāstīt, kā viņu noķēra un kas tad viņam tiešām draud.
Liekas, ka pats interesantākais visā šajā epopejā ir – kā amerikāņi atklāja, kas slēpjas zem segvārda Miami. Kā viņi tā – sēdēja, sēdēja un pēkšņi iedomājās, pieprasīsim izdot D.Čalovski no Imantas. Imanta ir lieeeela pilsēta, tur ir daudz jaunu cilvēku ar datoriem. Kas norādīja tieši uz Denisu Čalovski? Izmeklēšanas gaitu Federālās izmeklēšanas birojs (FIB) netaisās atklāt, bet publicētie materiāli ļauj to diezgan labi rekonstruēt.
Lūk, tikai viens fakts no publiski pieejamā D.Čalovska apsūdzības raksta, ko FIB iesniedza zvērināto žūrijai, lai tā izlemtu, vai noziegums ir noticis un vai D.Čalovski ir jānodod tiesāšanai.
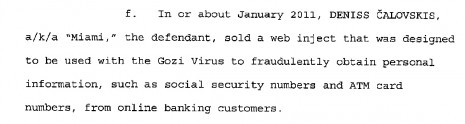
Šeit tiek apgalvots, ka Miami ir pārdevis Gozi vīrusam domāto pārlūka injekciju 2011.gada janvārī. Pārlūka injekcija izplatās ar vīrusu palīdzību un izmaina bankas mājas lapas izskatu, ieliekot tur lūgumu sniegt dažādas ziņas, tai skaitā arī par bankas karti. Par šo injekciju un tās darbību jau agrāk sīki tika pastāstīts portāla esidross.lv rakstā „Ko no Imantas hakera lietas var mācīties katrs interneta lietotājs”.
Par hakeriem vispār un Ņ.Kuzminu
Pirms sākt apspriest pārdošanas faktu, vispirms ir jāatgādina, ka starptautiskajai hakeru kopienai ir sava organizēta vide, savi interneta forumi, savi grupējumi, viņi aktīvi sazinās savā starpā, apmainās ar informāciju, apspriež risinājumus, kaļ nākotnes plānus un galvenais organizē tirgu programmatūrai, kas paredzēta noziedzīgiem nolūkiem. Protams, kaut kāda drošība šajos pasākumos eksistē, bet pilnīgi norobežoties no ārpasaules nevar, jo tad nebūs ar ko tirgoties. Viegli uzminēt, ka šo darbošanos FIB novēro un zina par to diezgan daudz.
Gozi vīrusa grupa, kurā piedalījās Miami un kuras ideoloģiskais līderis esot bijis Krievijas hakeris Ņ.Kuzmins, (par viņu ASV Tiesību departaments ir publicējis dokumentus šeit) tieši tā arī darbojās. Sākumā Ņ.Kuzmins tirgoja pašu vīrusu, bet, kad pārcēla savu darbošanos uz ASV, tad galvenokārt pārdeva ar vīrusa palīdzību iegūto informāciju, arī to, kura tika iegūta ar Miami izveidoto pārlūka injekcijas palīdzību.
Par šīs informācijas pircējiem ziņu nav, bet tieši viņi veica naudas noņemšanu no upuru kontiem, tās pārskaitīšanu uz noziedznieku kontrolētajiem kontiem un organizēja tālāko naudas izņemšanu no tiem. Tieši naudas izņemšana ir vissvarīgākais brīdis visā afērā, jo nauda pāriet no virtuālās vides uz reālām naudas zīmēm, bez šī posma visai darbībai nav jēgas. Tas ir arī pats kritiskākais brīdis, jo naudas izņēmējs var tikt notverts un nevarēs slēpties zem kaut kāda segvārda. Šai operācijai tiek sameklēti vieglas peļņas tīkotāji, kas ir gatavi riskēt un par samērā labiem procentiem (ap 10%) izņemt šo naudu, pārējo atdodot, kam teikts. Šīs personas sauc par mūļiem (ja kāds nezina, mūlis ir ēzeļa un ķēves hibrīds, labs nastu nesējs dzīvnieks).
Gozi vīrusa grupa izvērsa savu darbību ASV 2010.gada vidū, un, pēc visa spriežot, tās darbība bija pietiekoši sekmīga. Jau tā paša gada 19. novembrī Ņ.Kuzmins informēja savus līdzzinātājus, ka dosies uz Taizemi un pēc tam vēl uz kaut kurieni un… nozudīs uz brīdi. Patiesībā viņš taisījās no Taizemes doties uz ASV.
Tajā laikā FIB jau labi zināja par Ņ.Kuzmina lomu banku kontu iztukšošanā ar Gozi vīrusa palīdzību, jo ar vairākkārtējām tiesas sankcijām tika veikta viņa sarakstes un tiešo sarunu izsekošana. Protams, tīri tehniski varēja izsekot tikai viņa kontaktiem ar ASV mītošiem draugiem un kompanjoniem.
Rezultātā tika noskaidroti visi viņa segvārdi un biznesa aktivitātes. Bez tam tika ievākta informācija par viņu arī no dažādiem publiskiem sociāliem tīkliem, tur atrastas viņa fotogrāfijas, viņa ģimenes fotogrāfijas (viņš ir Krievijā pazīstamā dziedātāja Vladimira Kuzmina audžu dēls), viņa auto fotogrāfija (BMW, 6. modelis, kabriolets), viņa meitenes fotogrāfijas, u.t.t. Nu labi, pie meitenes fotogrāfijām viņi varbūt arī netika, bet uzzināja gan, ka viņš tās grib publicēt uz Playboy krievu izdevuma vāka, kā dzimšanas dienas dāvanu meičai.
Šīs Ņ.Kuzmina fotogrāfijas varēja salīdzināt ar fotogrāfiju uz viņa ASV vīzas pieprasījuma, kuru viņš noformēja vēl 2009.gadā. Kad 2010. gada 27. novembrī viņš ielidoja San Francisko ASV, tad aģents salīdzināja šo fotogrāfiju ar viņa pases fotogrāfiju, lai noskaidrotu, vai tas ir īstais vīrs. Galu galā Krievijā personu ar vārdu Ņikita Vladimirovičs Kuzmins varētu būt daži desmiti. Viss sakrita, un Ņ.Kuzmins tiešām nozuda, kaut arī ne tā, kā bija vēlējies. Uzreiz gan nē, dažas dienas FIB vēl formēja aizturēšanas papīrus, bet Ņ.Kuzminu viņi nekur nevarēja pazaudēt – aizpildot iebraukšanas anketu, ir jāuzrāda, kur, kādā viesnīcā iebraucējs gatavojas dzīvot.
Viegli saprast, ka FIB sevi nepārpūlēja un neinformēja hakeru forumus, ka persona ar Ņ.Kuzmina segvārdiem ir aizturēta, sniedz paskaidrojumus un visādi cenšas palīdzēt izmeklēšanai. Dzīve šajos forumos ritēja savu gaitu, tika ziņots par jaunumiem, tika pirkts un pārdots.
D.Čalovska tirdzniecības darījums
Tātad 27.novembrī tika aizturēts Ņ.Kuzmins un pēc pusotra mēneša janvārī Miami pārdeva pārlūka injekciju pievienošanai Gozi vīrusam. Kam viņš to pārdeva? Ne jau nu Ņ.Kuzminam, viņam to vairs nevajadzēja. Bet kam tad? Padomājiet! Padomājiet vēl! Jā, visticamāk, ka laimīgais pircējs bija pats FIB. Un, ja arī nebija, skaidrs, ka šis darījums notika ļoti ciešā FIB uzraudzībā.
Pilnīgi iespējams, ka pats Ņ.Kuzmins nemaz nezināja, kas tas Miami patiesībā ir, FIB apgalvo tikai, ka viņš kontaktējies ar vienu savu līdzzinātāju, tas ar vienu savu paziņu un tas savukārt pasūtīja Miami šīs pārlūka injekcijas izgatavošanu. Lai nu kā, Ņ.Kuzmins varēja dot un deva prātīgus padomus, kā vislabāk nopirkt šo programmu, lai neradītu kaut kādas šaubas. Jāņem vērā, ka FIB tāda programma jau bija, bija arī informācija par Miami darbošanos, jo visu laiku šī programma bija jāatjaunina un jāmodernizē un šim nolūkam Miami bija jāsazinās ar saviem pasūtītājiem, kas bija jau nokļuvuši FIB redzeslokā. Tādā veidā FIB viegli uzzināja Miami datora IP adresi, pēc kuras datoru var atrast internetā. Pēc šis adreses nav grūti atklāt arī datora atrašanās vietu Imantā un arī īpašnieka vārdu.
Bet ar to nepietiek, veikli cilvēki māk manipulēt ar šo IP adresi un darboties no sveša datora. Tāpēc FIB atklātā datora īpašnieks varētu paziņot, ka viņš neko nezina, viņa dators ir zombēts, viņš pats no vīrusiem neko nesajēdz, nerunājot par kaut kādām pārlūku injekcijām. To D.Čalovskis arī tagad dara.
Šī iemesla dēļ FIB svarīgi bija nevis iegūt šo programmu, bet gan kaut ko samaksāt Miami, vai precīzāk: uzzināt, kā var samaksāt. Kaut kādam Miami samaksāt nevar, jāzina reāla cilvēka reāls konts. Tāpēc pilnīgi dabiski, ka pircējs palūdza bankas konta informāciju, uz kurieni pārskaitīt naudu, un Miami, protams, to iedeva – informāciju par savu kontu, ne jau nu par kaut kādu svešu. Tagad atlika tikai salīdzināt datora īpašnieka vārdu ar bankas konta īpašnieka vārdu. Tie sakrita un slazds aizkrita! Starp citu, kad savulaik arī Ņ.Kuzmins paziņoja savu bankas kontu vienam no kompanjoniem, šis fakts nepaslīdēja garām modrajam FIB.
Tas gan vēl nav viss. Protams, mēģināt iestāstīt, ka kāds nozaga D.Čalovska pasi un pēc tam izveidoja viņam nezināmu bankas kontu, nav vērts, jo bankā ir ne tikai klienta pases kopija, bet arī operāciju zāles videoieraksti un piedevām arī lielākā daļa bankomātu nofilmē katru naudas izņemšanas gadījumu. Paliek vēl tikai iespēja apgalvot, ka D.Čalovskis neko par pārlūka injekcijām nezina, datoru kāds vada no tālienes, bet naudu no bankas konta viņš izņēma un atdeva kādam nepazīstamam bomzim, kurš dzīvoja Imantas mežā un ļoti lūdza šo naudu izņemt, bet tagad ir pazudis. Tas ir, D.Čalovskis it kā būtu strādājis par mūli, kas, starp citu, arī ir krimināli sodāms nodarījums ASV.
Tieši tāpēc, lai šāda veida atrunas nebūtu iespējamas, vajadzēja organizēt specvienību, kas pārbiedēja visu Imantu, kad no jumta nolaidās D.Čalovska istabā un notvēra viņu pie strādājošā datora ar atvērtiem failiem, ar visām vēstulēm, kas saglabātas pasta kastītē. Un, protams, tagad varēja viegli noteikt, vai datorā ir kaut kādas pārlūka injekcijas iestrādes un tāpat arī, vai tur ir programmatūra, kas ļauj datoru vadīt no tālienes. Ja kāds savlaicīgi būtu D.Čalovski informējis, viņš varētu patīrīt savu datoru, bet tas nemaz nebūtu tik ātri un viegli izdarāms, lai nepaliktu nekādas pēdas, jo pārlūka injekcijas dažādu variantu izstrādes laikā vairāku gadu garumā bija jāizveidojas diezgan lielai failu saimniecībai.
Kas draud D.Čalovskim Amerikā
Lasot Latvijas informācijas līdzekļu materiālus par šo lietu, pārsteidz sakarīga izklāsta trūkums, kas tiek aizstāts ar lietas pacelšanu politiskos augstumos. Pirmkārt jau satriec pilnīgi jēgu zaudējusī antiamerikāniskā propaganda. Ko ir vērts tikai D.Čalovska advokāta S.Vārpiņa apgalvojums, ka viņa aizstāvamo Amerikā var spīdzināt un, atkārtojot to vēl un vēl, kaut kā iznāk, ka noteikti spīdzinās. Ir jau, ir starp amerikāņiem arī asi zēni, bet nekādas vajadzības izsaukt kaut kādu tur D.Čalovski, lai drusku paspīdzinātu, nav. Spīdzināšana Amerikā nepavisam nav obligāta un vispār, to pielietot ir jēga tikai tad, ja steidzami jāuzzina svarīga informācija. Par D.Čalovski amerikāņi zina visu vajadzīgo un to, ko nezina, var droši nezināt. Un tomēr Latvijas iestādes, iespaidojušās no šī tukšā apgalvojuma, uzskatīja par vajadzīgu uzjautrināt FIB darbiniekus, pieprasot apstiprinājumu, ka izdošanas gadījumā D.Čalovska cilvēktiesības tiks ievērotas, t.i., viņu nespīdzinās.
Un tad vēl šie slavenie 67 gadi, kas viņam varētu tikt piespriesti! Visi šausmās ir saķēruši galvas, un ārlietu ministrs E.Rinkēvičs pat raksta: „67 gadi, ko Deniss Čalovskis, iespējams, pavadītu ASV sodu izciešanas iestādēs ir pielīdzināms mūža ieslodzījumam” un vēl „vairāk nekā 60 gadu ilgs cietumsods, kas draud Denisam Čalovskim izdošanas gadījumā, ir atzīstama par cietsirdīgu izturēšanos”. Redziet, draud! Tā jau ir, ja draud, tad ir cietsirdīga izturēšanās un 67 gadi tiešam ir mūža ieslodzījums. Kāds šādiem apgalvojumiem ir sakars ar reālo dzīvi, tas nevienu neinteresē.
Var jau būt, ka E.Rinkeviča kungs un citi domā, ka tie 67 gadi ir apsūdzības pieprasītais sods. Tā tas nav, tas ir tikai aritmētiska vingrinājuma rezultāts. D.Čalovskim ir izvirzīta apsūdzība pavisam 5 punktos un saskaitot maksimālos soda apjomus visos šajos punktos, tad arī sanāk tie 67 gadi. Svarīgi ir pamanīt, ka minimālais soda līmenis nevienā no šiem punktiem nav paredzēts. Tā par noziegumiem pret banku grupā var iedot 30 gadus, bet var arī 30 dienas, kā nu to tiesnesis atzīs par pareizu.
Reālajā tiesu praksē maksimālais sods par datoru noziegumiem ASV tika piespriests hakerim Albertam Gonzalezam – 20 gadu. Viņš ir notiesāts par kopumā 150 miljonu kredītkaršu datu nelikumīgu iegūšanu un tirgošanu (izklausās jau nu ļoti daudz to kredītkaršu, ja ņem vērā, ka ASV pavisam ir 315 miljonu iedzīvotāju). Pie tam, viņš šādu sodu saņēma divas reizes divos procesos, bet tiesnesis nolēma, ka abus termiņus var izciest vienā laikā un tā viņš brīvībā izies 2025. gadā, kaut arī tika arestēts 2008. gadā, tāda ir ASV tiesu aritmētika. Viņa līdzdalībnieki saņēma daudz mazākus sodus – no 2 līdz 7 gadi. Viens viņa paziņa un kolēģis, hakeris no Krievijas M.Jastremskis, gan dabūja ciest daudz vairāk. Viņam piesprieda 30 gadu par banku noziegumiem, bet tas bija Turcijā, kur acīmredzot naudu vērtē pavisam augstu. Tas tad ir pasaules rekords.
Nākamais pēc piespriestā soda smaguma ASV ir M.Batlers, kurš par 2 miljoni kredītkaršu datu nozagšanu dabūja 13 gadus, tad B.Salsedo – 9 gadi. Citiem noziedzniekiem, ja var ticēt Wikipedia publicētajam datornoziedznieku sarakstam, ir tikuši pavisam niecīgi termiņi, vai arī tikai neliels laiks sabiedriskos darbos. Katrā ziņā ASV tiesa pret hakeriem līdz šim ir bijusi pietiekoši humāna.
Nav grūti iedomāties, kā noritēs D.Čalovska pirmās pratināšanas ASV, ja viņš tur nokļūs. Apsūdzētājs piedāvās viņam darījumu – D.Čalovskis atzīst sevi par vainīgu tādos un tādos no 5 apsūdzības punktiem, par ko apsūdzētājs piedāvā nozīmēt viņam nelielu sodu. Ja D.Čalovskis tam piekrīt, tad zvērināto tiesa nav vajadzīga, jo sevis atzīšana par vainīgu formāli atbilst zvērināto tiesas lēmumam – „Vainīgs”, un tiesnesim atliek tikai apstiprināt šo noslēgto darījumu (vai arī neapstiprināt, ja atradīs, kur piesieties). Ja D.Čalovskis nepiekritīs šādam darījumam, tad būs jāiet uz zvērināto tiesu un tie tad izlems, kur viņš ir vainīgs, un pēc tam tiesnesis noteiks soda mēru pēc saviem ieskatiem, nevienam neko neprasot, vai arī atlaidīs mājās, ja visos punktos zvērinātie izlems „Nav vainīgs”. Bet praktiski 90% kriminālprocesa lietu ASV tiek izbeigtas, slēdzot darījumu un zvērinātie netiek iesaistīti.
Jācer, ka ASV nozīmēs D.Čalovskim kādu centīgu advokātu – praktikantu, jo šī darījuma slēgšanas sarunās būtu ļoti vēlams, lai piedalītos advokāts, kas varētu kvalificēti izsekot visiem apsūdzības aspektiem, zinātu visus precedentus (tas ASV ir ļoti svarīgi) un varētu saprātīgi kaulēties ar apsūdzētāju. Un D.Čalovska gadījumā ir pietiekoši daudz soda apjomu samazinošu apstākļu. Vispirms jau ASV ar vīrusu tika inficēti tikai apmēram 40 000 datoru, kas grupai labākā gadījumā varēja sagādāt datus tikai par kādām 10 000 kartēm (ir ziņas par 3000 upuriem). Tas ir daudz mazāk, nekā spēja augstāk minētie rekordisti. Jāņem gan vērā, ka apgūto karšu skaits tiešā veidā neietekmē soda mēru. Jau pieminētais B.Salsedo paspēja nozagt tikai 6 karšu datus un iegūt 0 centus pirms viņu noķēra, bet tik un tā dabūja 9 gadus, kā nozieguma izplānotājs un jau reizi tiesātais par šāda veida noziegumu.
Zināmu lomu var spēlēt arī tas, ka upuriem tika piedāvāts sniegt bankas karšu un citus savus datus, bet tas tomēr notika bez piespiešanas – varēja sniegt un varēja nesniegt, tā kā iekrita tikai tie, kas nesaprata, ko dara. D.Čalovskis netiek arī apsūdzēts darbībās saistītās ar paša Gozi vīrusa izplatīšanu un citās noziedzīgās darbībās, ko ir veikusi grupa. Vēl ir skaidrs arī, ka visstingrāk tiek sodīti nozieguma plānotāji – tā paša B.Salsedo līdzdalībniekiem tika piespriests mazāk par gadu. Un D.Čalovskis jau nu neko neplānoja, viņš bija tikai izpildītājs, kaut arī labi apzinājās, ko dara.
Izskatās, ka tiesu praksei vislabāk atbilstošais sods viņam varētu būt apmēram kādi 2-3 gadi. Ja nu galīgi nepaveicas un sakaitina tiesnesi, piemēram, ar kaut kādām Latvijas advokātu glupībām, tad 4. Jāpiezīmē, ka gandrīz vienmēr hakeriem tiek piespriests arī naudas sods, kas D.Čalovskim varētu būt krietni liels, jo kopējās finansiālās pretenzijas pret visu grupu ir vismaz 50 miljoni dolāru, ieskaitot gan nozagto naudu, gan vīrusa radītos zaudējumus. Katrā ziņā soda nauda nebūs mazāka kā saņemtā summa, par kuru FIB ir uzzinājis.
Ko nu amerikāņiem nevar atņemt, tas ir viņu naivums. Viņi atsūtīja Latvijai lūgumu izdot D.Čalovski un iedomājās, ka atbilstošo amerikāņu tiesu institūciju lēmums ir pietiekams, jo ir taču starpvalstu līgums par noziedznieku savstarpēju izdošanu! Dzīvosim, redzēsim, kāds būs 6.augusta Ministru Kabineta lēmumu šajā izdošanas lietā.
BIRKAS: Čalovskis, drošība, finansu dati, Gozi, hakeri, ielaušanās, Imantas hakeris, Miami, uzbrukums, uzlauzt, vīruss
 Andris
 Tas nav naivums…

 Nieki
 imis